29.05.2026 · 3 min lesing · Jens Christian Bang
Fem compliance-fallgruver som kan koste virksomheten dyrt
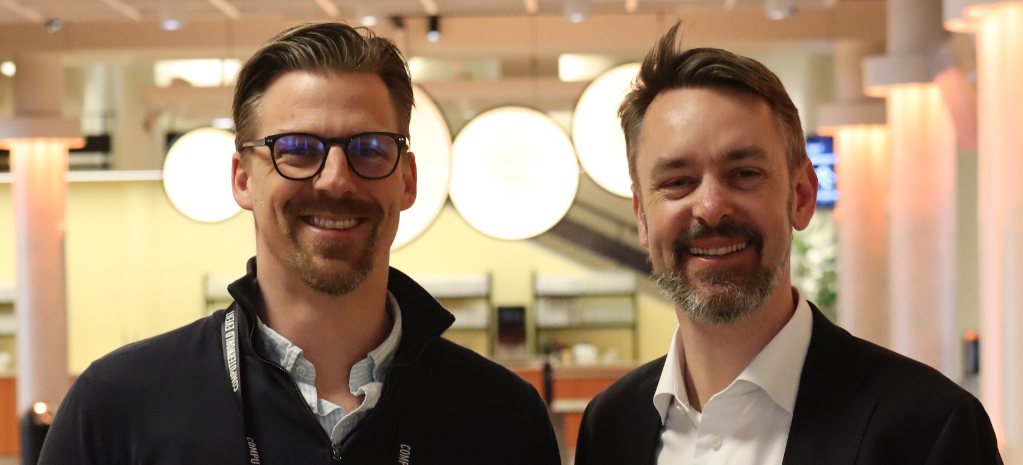
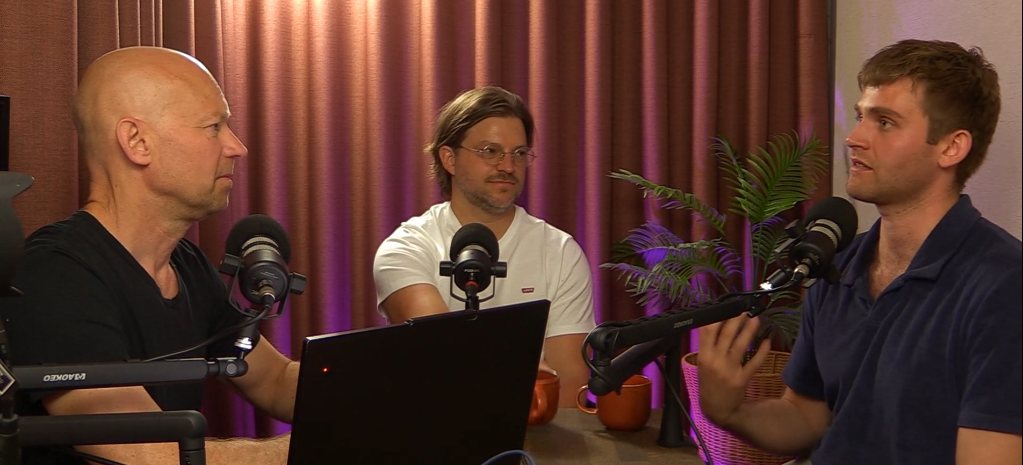
Hvordan bør cybersikkerhet behandles som forretningsrisiko i totalforsvarsåret 2026? I Digitaliseringspodden snakker vi med Stian Grønneren fra Risma Systems og advokat Jens Kristian Gjesti fra Kvale.
Hør episoden: Fem compliance-fallgruver som kan koste virksomheten dyrt
Hvordan bør du møte cybersikkerhet som forretningsrisiko i totalforsvarsåret 2026? I denne episoden av Digitaliseringspodden flytter vi samtalen fra scenen og inn i studio, med to som lever av å gjøre regelverk om til praksis: Stian Grønneren, sales- og partner manager i Risma Systems, og Jens Kristian Gjesti, partner, advokat og head of tech and IP i Kvale.
Compliance betyr i bunn og grunn å følge reglene. I totalforsvarsåret har myndighetene tydelige forventninger til norske virksomheter, og når noe går galt, blir det beskrevet i lange og lærerike avgjørelser. Gjesti har lest dem, og løfter fram fem klassikere som går igjen.
De fem fallgruvene
- Risikovurderingen alle mener de har — helt til noen ber om å få se den. Da viser den seg ofte å bare finnes i hodet.
- Sikkerhetstiltakene som det faktisk finnes mange av, men der nye krav dukker opp som man kanskje ikke har tenkt på — AI-basert, automatisert og mer.
- Verdikjedesikkerheten — du må ha langt bedre kontroll på leverandørkjeden enn tidligere.
- Beredskap og hendelseshåndtering — den gamle covid-planen tar høyde for smitte, men kanskje verken for strømbrudd eller russiske hackere.
- Personellsikkerhet — den mest ubehagelige av dem alle, fordi den handler om menneskene rundt deg.
Hvor mye av dette du faktisk har kontroll på, og hva som skal til for å tette hullene, er det Grønneren og Gjesti går gjennom i episoden.
Når den ansatte blir risikoen
Det er den siste fallgruven som virkelig får samtalen i gang. Hva gjør du når sikkerhetskravene møter norsk arbeidskultur, der arbeidstakeren står sterkt? Hvor langt kan en virksomhet gå i å bakgrunnssjekke, risikovurdere og overvåke sine ansatte uten å trå for langt inn i privatlivet?
Gjesti peker på et paradoks: den norske tilliten er en av våre største sikkerhetsfordeler, men det som gjør et menneske sårbart — gjeld, en skilsmisse, spillproblemer — kan også gjøre vedkommende til en risiko. Balansen mellom åpenhet og kontroll er vanskeligere enn den ser ut.
GDPR var bare oppvarmingen
Husker du sjokket i 2018? Gjesti mener de virkelig store reaksjonene fortsatt ligger foran oss. Med NIS2 og det nye regelverket på vei kan ansvaret bli personlig — erstatningsansvar for styre og ledelse ved sikkerhetsbrudd. Samtidig sprer reguleringen seg fra de få til de mange, og advokatene har allerede sett at sikkerhet, på samme måte som personvern, kan handle om svært store verdier.
De to snakker også om veien fra åpen tillit til «zero trust», om hvordan ledelsen og styret kan få reell innsikt å styre etter — og til slutt om AI-jussen, der Gjesti mener at utfordringen sjelden ligger i jussen, men i å forstå hva teknologien faktisk gjør.
Vil du vite hvilke fem fallgruver som oftest tar norske virksomheter, hvorfor styreansvaret er i ferd med å bli personlig, og hvordan compliance kan bli noe ledelsen faktisk kan styre etter, bør du høre hele episoden. Podcasten ledes av Jens Christian Bang.