06.11.2026 · 4 min lesing · Jens Christian Bang
Kriminelle driver som bedrifter – Thomas Mølgaard, DXC Technology
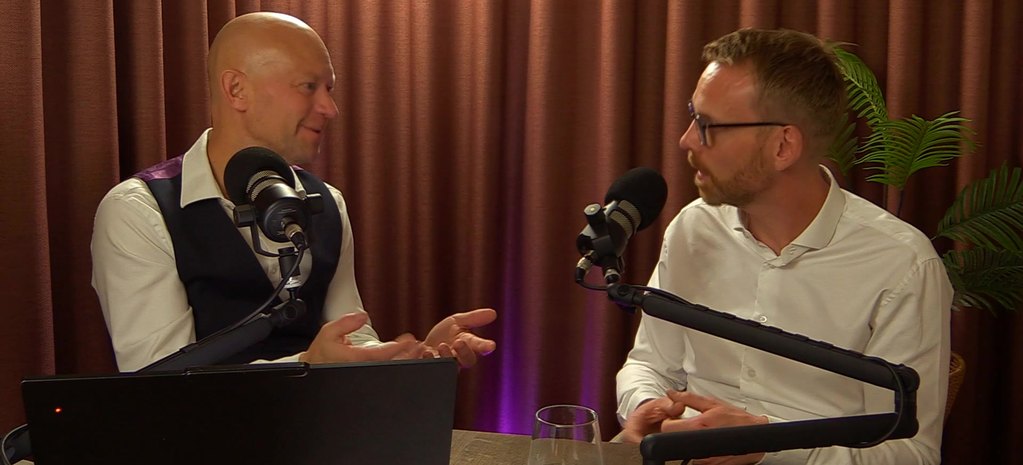
Cyberkriminelle har ledere, HR-avdelinger og lønnsforhandlinger, og de bruker de samme KI-verktøyene som oss. I del 2 forteller Thomas Mølgaard fra DXC Technology om et skreddersydd Teams-angrep på en nedbemanningsdag, og om hvordan sikkerhetssjefen kan sette en prislapp på risiko.
Hør episoden: Criminals run like companies – Thomas Mølgaard, DXC Technology
I den andre av to episoder med Thomas Mølgaard, Security Lead Nordics i DXC Technology, handler det om trusselbildet. Hvem er det egentlig vi forsvarer oss mot, hvordan bruker de kunstig intelligens, og hva kan en virksomhet gjøre når hundre prosent sikkerhet ikke finnes?
Gamle nyheter, men ikke kjedelige
Thomas har jobbet med sikkerhet i over ti år. Trusselbildet har hele tiden endret seg raskt, men det siste halvåret har det gått enda fortere. Alle analysene han leser, konkluderer med at trusselen øker. – Det er gamle nyheter, men vi må ikke forveksle det med kjedelige nyheter, sier han.
Kriminelle med HR-avdeling
De kriminelle gruppene drives som bedrifter, med tydelige hierarkier, egne folk som rekrutterer spesialister, og forhandlinger om lønn. Mange er spesialister på én bransje. Da covid stengte hoteller og restauranter, måtte gruppene som levde av reiselivet, finne en ny forretningsmodell. De flyttet kortsvindelen til nettbutikker.
Nå bruker de de samme KI-verktøyene som resten av oss, og får de samme gevinstene. Thomas ser bedre forberedte angrep og større volum. Svaret fra forsvarssiden er det samme: I DXCs sikkerhetssenter tar KI-agenter imot hendelsene først, tolker dem og gir anbefalinger til teknikerne. – Vi må flytte ting fra menneskelig hastighet til maskinhastighet, sier Thomas.
Angrepet på nedbemanningsdagen
Thomas forteller om et angrep hos en tidligere kunde, før han begynte i DXC. Selskapet nedbemannet, og mange av dem som måtte gå, skrev om det på LinkedIn. Angriperne fulgte med. Samme dag ble en toppleder med utvidede tilganger kontaktet på Teams av det som så ut til å være HR. Vedlegget skulle inneholde listen over hvem som ble sagt opp, en kommunikasjonsplan og et nytt organisasjonskart.
Lederen åpnet filen, og skadevare begynte å kryptere maskinen. Det var sikkerhetsprogramvaren på maskinen som hindret angrepet i å spre seg videre i nettverket. Det tok flere timer før noen forsto hva som hadde skjedd. – Det kan skje hvem som helst. Det kan skje meg også, sier Thomas.
Ingen går i sumodrakt til jobben
Hundre prosent sikkerhet finnes ikke, på samme måte som du aldri kan være helt trygg i trafikken. Den som vil overleve å bli påkjørt av en buss, må gå i sumodrakt, og da blir det vanskelig å bære handleposene. Poenget er å finne ut hvor mye risiko virksomheten er villig til å ta, og så jobbe kontinuerlig med å planlegge, gjennomføre, kontrollere og forbedre. Et kvalifisert anslag er bedre enn ingenting.
Sett en prislapp på risikoen
Mange sikkerhetssjefer er faglig sterke, men oppleves som en bremsekloss og sliter med å få budsjett. Thomas underviser sikkerhetssjefer i risikostyring og grunnleggende økonomi, og råder dem til å snakke økonomisjefens språk. Han bruker forventet årlig tap (average loss expectancy) som eksempel: Et løsepengevirusangrep stenger virksomheten i 22 dager og koster 10 millioner euro. Skjer det én gang i løpet av ti år, er tapet i snitt 1 million euro i året. Kan sikkerhetssjefen halvere sannsynligheten for en brøkdel av det beløpet, har ledelsen en god business case, og da tar ledelsen et aktivt valg og eier risikoen.
Tre ting, to ganger
For dem som ikke har kommet i gang, har Thomas et enkelt råd:
- Tre prosesser: Finn de tre viktigste tingene virksomheten gjør, og hva de er avhengige av.
- Tre scenarioer: Skriv de tre verste scenarioene, beskrevet med fem elementer: trusseltype, aktør, hendelse, verdi og tidsperspektiv.
Da vet du hvor du bør begynne.
Hør episoden
Programleder er Jens Christian Bang. Episoden er på engelsk. Hør den her på siden, på Spotify og Apple Podcasts, eller se den på Vimeo.
Del 2 av 2. I del 1 forklarer Thomas hva et Security Operations Center gjør, hva en CISO jobber med, og hvordan risiko kan regnes om fra magefølelse til tall.